PaperCut駭客利用數百個AI Agent入侵440多個案例
一名疑似講俄語的網路駭客利用AI設計攻擊程式,攻擊了 PaperCut NG/MF中兩個安全漏洞,併入侵了數百個案例。根據 Blackpoint Cyber和 GreyNoise報告:此次攻擊活動源自於45.142.193[.]132 IP 位址,該位址在最近已被發現與未經授權的連接埠掃描和暴力破解攻擊有關,Arctic Wolf 2026年9月2日也曾將該 IP位址標記為與此攻擊活動相關。Blackpoint首席 MDR分析師 Nevan Beal:目前,無法確認此次攻擊活動的最終目標。駭客的作案手法符合初始存取攻擊的特徵,但尚無足夠證據確認是否充當初始存取代理。這些機會主義攻擊的核心在於利用CVE-2026-81578和 CVE-2026-82078漏洞,結合身分驗證繞過和遠端程式碼執行鏈,主要針對美國、英國、法國、西班牙、加拿大、比利時、葡萄牙、澳洲、德國和瑞士的教育產業。
Arctic Wolf:觀察到的後滲透活動包括投放Windows註冊表單元收集工具、與Metasploit/Meterpreter相關Java有效負載,以及用於識別主機、用戶、行程和敏感配置資料的命令。GreyNoise:自2026年7月初以來,一直在追蹤一個惡意IP位址,該位址用於探測包括Palo Alto、Ubiquiti、Citrix、SonicWall和Proxmox VE在內的多家廠商網路的系統。作為駭客漏洞利用開發和測試的一部分,構建並攻擊一個包含存在漏洞的PaperCut軟體和Active Directory伺服器的實驗室環境。同時,駭客還利用已識別API密鑰,通過網際網路掃描服務Netlas.io構建目標列表。在獲得在其自託管實驗室環境中的遠端程式碼執行和憑證收集權限後,據觀察,該駭客釋放數百個由 OpenAI Codex、DeepSeek模型和公開可用的攻擊性安全工具(例如 Mimikatz、SharpHound、Certipy、Rubeus和 Impacket)驅動AI代理,入侵48個國家/地區的3938個國家/地區。
GreyNoise:還有一些無法歸因於特定組織的真實受害者。駭客確實曾試圖避免攻擊28個已識別國家/地區實體;然而,觀察到的受害者案例表明,這種限制在某些情況下並未奏效。」被列入排除名單的國家包括俄羅斯、中國、香港、泰國、伊朗、委內瑞拉、印尼、巴基斯坦和孟加拉國。這些發現正值人們對AI模式如何幫助駭客將Agent能力融入攻擊生命週期的各個階段,並加速大規模攻擊之際。據GreyNoise:駭客僅用不到四個小時就從一個空的工作空間迅速推進到首次對真實受害者執行遠程程式碼,並在攻擊活動正式開始後僅用26秒就攻破至少11個組織。在一次針對美國一所高中的攻擊中,從初始存取到獲得完整的網域管理員權限僅用了七分鐘。據稱,駭客總共只獲得12家受害機構的網域管理員權限。目前,駭客的最終目標尚不清楚。GreyNoise:目前尚不清楚該駭客是否僅僅專注於獲取存取權限並將其移交給其他關聯駭客,還是會直接利用這些權限來實現後續目標,例如資料竊取或部署勒索軟體。
Blackpoint公佈更多關於此次攻擊活動的細節,稱其追溯到一個暴露的運營商基礎設施,該基礎設施展現了從漏洞研究和漏洞利用開發到執行的整個AI輔助工作流程,包括目標篩選、故障分析、程式碼修改以及反覆重試。最早發現的攻擊活動始於2026年8月31 日,該計畫專注於漏洞研究,並比較已修補和未修補的PaperCut版本,幾個小時內,這項研究就被轉化為一個多線程驗證工具,該工具經過審查、測試,並針對越來越大的目標集運行。(如下圖所示)
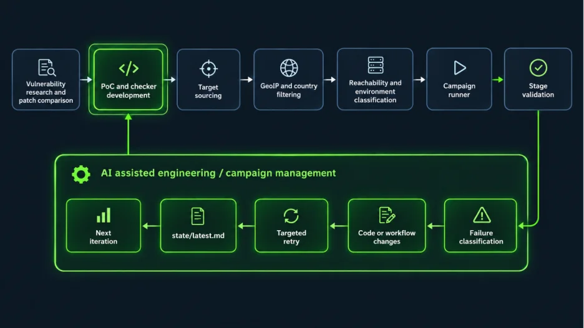
圖: PaperCut攻擊鏈示意圖
駭客對AI的運用也延伸到目標定位流程。利用回收的原始碼作為漏斗,整合多個目標列表,對候選目標進行地理位置定位並按國家/地區篩選,應用前述的排除策略,並在進入下一階段之前識別出正在運行的PaperCut系統。在最後階段,目標會根據作業系統和環境進行分類,並根據目標的狀態(例如活動狀態、無法存取狀態、缺少特定階段、符合後滲透操作條件以及等待重試)建立單獨的列表,而不是將每次失敗的嘗試視為同一個問題。此外,駭客還編寫Python 腳本來追蹤後續階段並確保其已實際完成。這些階段包括管理員存取權、帳戶驗證、Active Directory 資訊收集、網域和網路發現以及代理設定等任務。失敗情況會被記錄下來,以便攻擊框架調整策略並繼續前進。這個專案的最佳理解方式是:AI是整個系統架構的核心,它透過持續的回饋循環,將漏洞研究轉化為漏洞流程,並為每個週期提供資訊。支援該系統實現這一目標的兩個關鍵開源工具如下:
- Hindsight,它為AI Agent提供持久記憶體服務
- AionUi提供統一的圖形化工作空間,用於同時運行和查看多個AI Agent。
這項攻擊活動表明,駭客不僅利用AI來輔助惡意軟體開發,還將其用於故障排除、維護專案狀態以及增強其他操作環節,從而減少實施此類攻擊所需的人工工作量,這些變化對網路攻擊的經濟效益產生重大影響。Blackpoint:此次攻擊活動中AI影響最大的並非某種新的漏洞利用技術,而是減少在數百個真實系統中進行漏洞利用研究、開發、調試、分類、跟踪、重試和持續改進所需的人工工作量。採用一種迭代開發流程,其中AI支持的研究、編碼、測試、故障排除和行動執行不斷相互促進。隨著項目從漏洞研究推進到漏洞利用驗證、工具開發、目標擴充,最終到行動執行,整個過程始終保持著上下文資訊。
本文參考自:https://thehackernews.com/2026/09/papercut-attacker-uses-hundreds-of-ai.html