駭客利用Rejetto HFS漏洞進行Admin Session Forgery和RCE
根據VulnCheck:Rejetto HTTP檔案伺服器 (HTTP File Server, HFS)的一個嚴重安全漏洞正遭受駭客利用,此漏洞編號為CVE-2026-61500(CVSS 評分:9.3,是一種會談偽造(Session Forger)漏洞。此漏洞源自於使用弱偽隨機數產生器 (Weak Pseudo-random Number Generator, Weak PRNG)註1,導致產生的金鑰可預測,駭客可利用該金鑰來取得未經授權的存取權限並控制受影響的系統。
漏洞公告: Rejetto HFS 3.0.0至3.2.0版本使用非加密的Math.random()生成器生成Session cookie簽名密鑰,並在登錄期間將該生成器的輸出結果洩露給未經身份驗證的客戶端,遠端駭客可以收集少量登入回應,重構生成器的狀態,恢復簽章金鑰,並偽造有效的Admin Session cookie,從而獲得完整的管理員權限,並透過server_code配置功能執行遠端程式碼。Horizon3.ai研究員Zach Hanley在 2026年9月30日發布文章中;Anthropic的Mythos模型被用於發現Rejetto HFS漏洞,並將其描述為一種繞過身份驗證的漏洞,該漏洞允許駭客在Rejetto HFS 上執行任意遠端程式碼。
Hanley: Rejetto HFS管理API允許自訂端點執行任意JavaScript程式碼,這些端點結合起來,為駭客提供一條清晰的路徑,使其能夠從未經身份驗證的存取權獲得管理控制權,並最終實現遠端程式碼執行,漏洞的修補程式於2026年7 月在3.2.1版本中發布。然而,直到2026年9月下旬,一位名叫 Alejandro Ramos(網名 aramosf)的安全研究員才公開了一個Python概念驗證 (Proof of Concept, PoC) 漏洞程式。Ramos: HFS使用JavaScript的Math.random()函數產生其Koa Session cookie 簽章金鑰,並在未經驗證的SRP登入握手過程中暴露來自相同 V8偽造數產生器 (PRNG)的輸出,駭客可以重構PRNG狀態,恢復簽章。(如下圖所示)
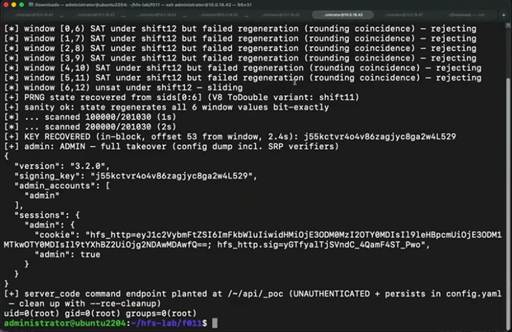
圖1: 駭客可以重構PRNG狀態示意圖
據VulnCheck的Patrick Garrity;在Horizon3.ai在2026年10月1日公佈該漏洞更多細節,檢測到嘗試利用該漏洞,發現一名來自中國的匿名駭客正以美國境內的真實易受攻擊主機為目標。VulnCheck研究副總裁Caitlin Condon在 LinkedIn:目前看來,這些活動僅限於小規模偵察,只有一個中國電信IP位址正在探測日本和美國的Canary部署。CVE-2026-61500是繼CVE-2024-23692(CVSS 評分:9.8)之後,Rejetto HTTP檔案伺服器中第二個被實際利用的漏洞。2024年 7月,多個駭客被發現利用該漏洞傳播加密貨幣挖礦程式、木馬程式以及名為 HATVIBE的惡意軟體。
註1:弱偽隨機數產生器(Weak Pseudo-random Number Generator, Weak PRNG):是指不具備密碼學安全性的偽隨機數生成演算法。雖然它們生成的數字序列在統計學上看起來像是隨機的,但因為其內部狀態容易被推導,駭客只要收集到少量的輸出樣本,就能精準預測接下來會出現的隨機數,甚至反推初始的「隨機種子(Seed)」。
本文參考自:https://thehackernews.com/2026/10/attackers-target-rejetto-hfs-flaw-that.html