中國關聯駭客利用BeyondTrust零時差漏洞控制遠端支援伺服器
一個與中國相關的網路間諜組織Armory Castle(UNC5221或Warp Panda),於2026年 8月下旬利用BeyondTrust Remote Support(Bomgar)中新安全漏洞,發動零時差攻擊。此漏洞編號為CVE-2026-102764(CVSS 評分:9.3),是內部資訊元件中來源驗證不當造成的,遠端駭客可以利用此漏洞對受影響的裝置執行檔案操作。BeyondTrust 在2026年10月發布的警示:遠端支援的內部組件中存在此漏洞。這些組件未能充分驗證所接收消息的來源。在特定條件下,駭客可以利用此漏洞對設備執行檔操作。截至2026年10月9日,所有Remote Support SaaS客戶均已收到此漏洞的修補程式。運行24.3.1至26.2.3版本的Remote Support自託管客戶,建議手動更新至BT26-05-RS修補程式。執行24.3.1之前版本的客戶,則需要升級到更新版本才能套用此修復程式。
根據BeyondTrust分享的活動時間線,Armory Castle於2026年8月29日利用單一自託管遠端支援裝置上的零時差漏洞, 2026年9月27日,成功利用另一台安全設備供應商漏洞的資訊被公開,促使BeyondTrust展開調查,以追蹤類似活動。Armory Castle曾多次利用Citrix NetScaler (CVE-2023-4966)和Ivanti Connect Secure (CVE-2023-46805、CVE-2024-21887和CVE-2025-0282) 設備中的零時差漏洞,攻擊包括法律服務、Saa提供者、業務流程外包商、科技公司和政府機構在內的眾多產業,以進行長期情報收集。已知該漏洞自2023年10月起活躍。BeyondTrust:駭客會選擇性地利用零時差漏洞攻擊特定目標,一旦漏洞公開,駭客通常會迅速對所有尚未打補丁的實例進行廣泛利用,駭客會預先選擇高價值的軟體目標,並在AI環境下維護目標產品的模型,持續利用該模型開發攻擊鏈。(如下圖所示)
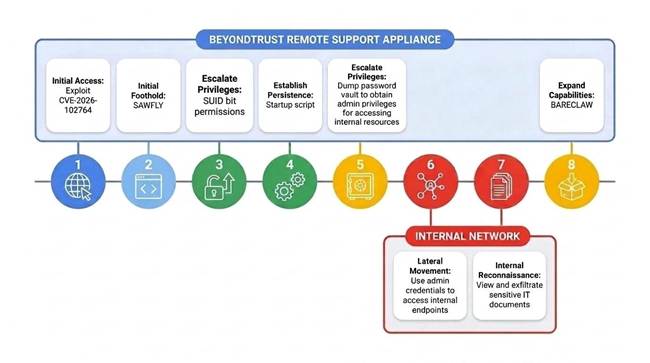
圖: BeyondTrust攻擊鏈示意圖
Google旗下的Mandiant公司分享更多關於此攻擊活動的細節,表示駭客在成功入侵後會部署一個名為SAWFLY的輕量級PHP Web Shell,用於互動式遠端存取和雙向加密命令與控制 (C2) 通訊。駭客利用商用VPN出口節點和被入侵的家用及小型辦公室路由器,將流量混入正常網路流量中,然後利用該Web Shell 作為通道提升權限,獲取設備的完全管理控制權,並建立持久化控制,即使重啟設備也能繼續運作。入侵的特點是駭客試圖透過讀取裝置儲存的金鑰來竊取憑證,並濫用管理權限存取下游系統,從而實現橫向移動。駭客採取的後續攻擊措施詳情如下:
- 透過將系統shell可執行檔 (/bin/sh)複製到檔案/usr/bin/dbus-authd,並將其所有權修改為root並啟用設定使用者ID (SUID)權限,從而獲得裝置主機的root控制權限,使其以檔案擁有者的權限執行。
- 嘗試使用專有/ns/sbin/bt-secrets命令列介面 (CLI)公用程式直接從裝置的本機金鑰管理資料庫中取得憑證,該公用程式用於管理、儲存和擷取密碼、API金鑰和端點憑證。
- 攻擊BeyondTrust設定模板,以取得網站服務帳戶的免密碼root權限。
- 利用洩漏的管理員憑證入侵BeyondTrust遠端支援應用程序,執行偵查,然後啟動遠端會話,存取裝置跳轉項清單中列出的下游系統。
- 濫用提升的管理權限,建立遠端支援會話,攻擊內部終端並取得這些系統的完整檔案系統存取權限,目的是下載並竊取敏感的內部文件以進行網路偵查。
- 透過 BARECLAW(C語言的自訂SOCKS5代理隧道器,用於中繼遠端用戶端和目標之間的TCP連線)將流量隧道傳輸到BeyondTrust裝置。
- 修改/ns/config/haproxy.conf檔案,確保BARECLAW可直接從網際網路存取。
- 透過系統性地刪除系統、Web伺服器和應用程式層級的日誌來阻礙檢測工作。
在整個入侵過程中,Armory Castle利用對BeyondTrust設備內部機制的深入了解,濫用其專有的命令列工具、啟動配置模板和本地反向代理路由便是明證, Google威脅情報小組(Google Threat Intelligence Group, GTIG)和Mandiant 的研究人員Jayson Frost、Bryce Greathouse、Brian Meyer、John Palmisano、N Wolfeshke、Raj‘在攻擊期間,任何可透過網路存取的、存在漏洞版本的設備都應被視為可能已被入侵,直至完成審查。美國網路安全與基礎設施安全局(Cybersecurity and Infrastructure Security Agency, CISA)於2026年10月16 日發布一份公告,敦促受影響的BeyondTrust遠端支援組織立即採取以下措施:
- 應用BT26-05-RS補丁。
- 限制對遠端支援設備的外部存取,僅允許存取必要的服務。
- 進行網路和記憶體鑑識,以識別潛在入侵的證據。
- 隔離任何疑似或已確認被入侵的設備,尋找駭客活動的跡象,包括未識別的特權會話或管理會話,並收集虛擬設備的快照或實體設備的鑑識備份。
- 從已知良好狀態重建系統,並套用BT26-05-RS補丁。
該機構還將CVE-2026-102764添加到其已知利用漏洞 (KEV)目錄中,要求聯邦民事行政部門(Federal Civilian Executive Branch, FCEB)機構在2026年10 月19日之前應用修復程序。
本文參考自:https://thehackernews.com/2026/10/china-linked-hackers-exploited.html