駭客冒充ChatGPT、Claude和Perplexity等AI機器人試圖竊取密碼和API金鑰
資安公司追蹤到駭客輪換使用約32個機器人身份,包括ChatGPT、Claude和 Perplexity,以探測多個行業的組織機構。在2026年10月該攻擊活動影響48%受Cequence保護且收到任何AI機器人流量的組織機構。攻擊活動凸顯代理存取控制的關鍵漏洞:自動化用戶端聲稱的身份並不能證明其真實性,也無法證明其有權存取敏感資源。掃描程式運行於一家大型雲端服務供應商,並冒充與 OpenAI、Anthropic、Meta、Perplexity和其他供應商相關的爬蟲和助理。並非瀏覽普通內容,而是請求大約90個與可能洩露的機密資訊相關的路徑。目標包括.env設定檔、雲端憑證檔案、私鑰和伺服器環境資訊。每個來源位址在8秒內會發起約50到190個請求,然後轉移目標。
在搜尋敏感檔案前,掃描程式會要求一些隨機的、不存在的路徑,以識別那些無論資源是否存在都會回傳回應的網站。這種初步檢查有助於區分有意義的發現和誤導性的反應。Cequence觀察到,攻擊活動至少從2026年9月下旬持續到 10月下旬,目標是金融服務、零售、電信、能源和軟體組織。此掃描程式與合法的AI基礎設施有許多不一致之處。均勻地輪換使用全部32個身份,而同一台機器卻在幾秒鐘內就聲稱與競爭對手的AI提供者有關聯。(如下圖所示)
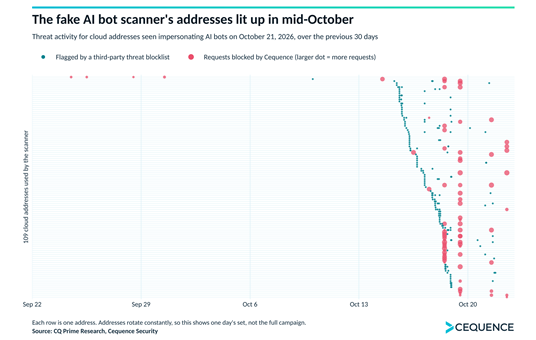
圖: 假AI機器人掃描器的地址開始頻繁出現示意圖
其偽造的Claude身份重複使用Anthropic爬蟲聯繫位址,甚至在聲稱代表不同的Claude Agent時也是如此。這種不一致表明,這些身分字串是複製的,而不是獨立運營的服務。共享的基礎設施和技術指紋將受害者之間的活動關聯到同一駭客。Cequence:幾乎所有請求都被阻止或失敗;調查結果並未證實存在大規模憑證竊取。這種區別至關重要,因為檢測必須評估行為,而不僅僅是標籤。 Cequence將其機器人管理平台描述為分析應用程式和API流量中的網路層級行為意圖,而不是僅依賴客戶端訊號。
駭客一天內使用300多個雲端位址,一週內使用近400個。2026年9月下旬觀察到的所有位址在一個月後均未再次出現。儘管外部威脅情報來源在駭客使用期間標記許多位址,但掃描程式經常在這些標記生效之前就轉移位置。因此,穩定的請求模式比快速變化的基礎設施提供更強的連續性。駭客還在多個組織中產生超過80%的所謂AI機器人流量,這表明基於身分的分析如何誇大合法代理的使用率估計。這些發現與Axios關於未經審查的代理存取美國銀行帳戶的報告相吻合。儘管銀行有相關限制,但這些案例通常涉及客戶提供的憑證和授權。不應與此次惡意掃描活動混為一談。
對於防禦者而言,聲稱的AI關聯絕不應自動賦予信任。應透過受支援的簽章請求、已發佈的網路範圍或直接整合來驗證身份,然後持續評估請求的資源和活動模式。從可透過Web 存取的位置移除金鑰,審查暴露的暫存和管理系統,並將身分驗證與行為強制執行結合。Cequence更廣泛的應用程式和API安全方法同樣強調透過行為評估交互,而不是簡單地接受自動化標籤。
本文參考自:https://gbhackers.com/ai-bots-impersonation/