台灣本土駭客利用BOSSAI AI系統竊取台北消防和救護記錄
2026年11月Acronis威脅研究部門的研究人員:駭客利用AI Agent竊取台北市七個區的應變中心調度記錄。這些Agent還發現台北市消防局的平台洩露2018年救護資料,包括心電圖讀數和救護車影像,且無需登入即可存取。研究人員高度確信,駭客現住在台灣花蓮市。將這些AI目標鎖定在至少11個國家的數百個機構,包括緊急應變服務部門、銀行、大學和軍事系統。這些Agent在台灣、墨西哥和泰國的約10個機構收集資料或存取系統。證據來自駭客自身伺服器,該伺服器最初看起來像是配置錯誤的開發系統。但後來發現,實際上是駭客的攻擊平台,其中包含超過9萬個檔案,包括Agent的對話記錄、駭客的命令歷史記錄、駭客工具、憑證和受害者資料。這些Agent間沒有通訊,因此駭客手動將一個Agent的輸出貼到另一個Agent程式中。商業AI模式大多拒絕協助他發動攻擊。因此,攻擊主體幾乎完全依賴被徹底清除的模型,這意味著這些AI模型在本地運行,但其安全訓練已被移除。(如圖1所示)
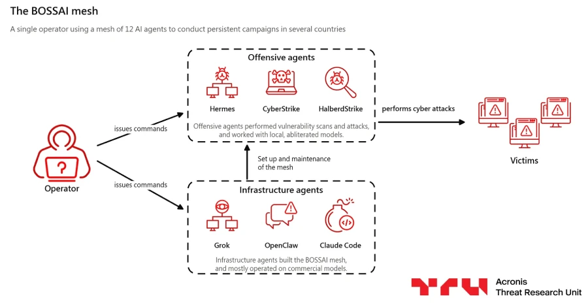
圖1:BOSSAI攻擊鏈示意圖
研究人員的技術分析顯示,台灣受到的攻擊遠比其他國家都嚴重。已確認的最嚴重損害涉及緊急應變服務資料。這些調度記錄來自台灣消防和緊急救護服務熱線119所在的城市系統。駭客透過該系統的應用程式介面(API)取得這些記錄,其中包括事件發生時間、回應類型、案件狀態和街道位置等資訊。這些是案件記錄,並非即時救護車追蹤資訊。研究人員的總結指出,緊急應變服務機構和大學的系統遭到入侵,導致醫療和個人資料被盜。然而,對台北患者平台的詳細描述僅提到記錄被洩露。
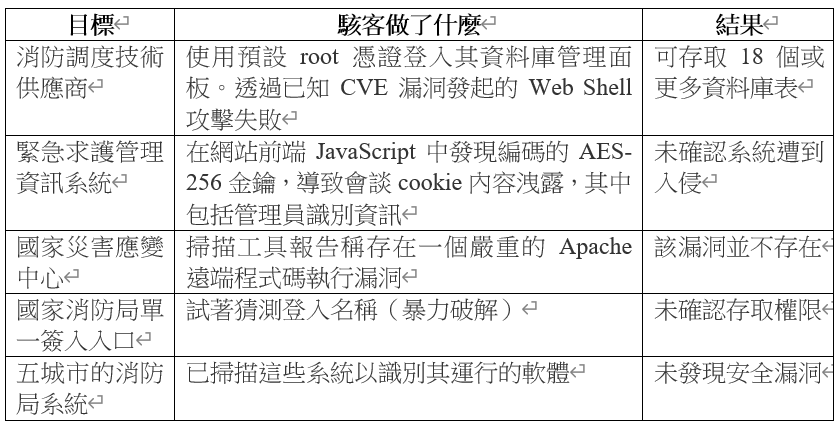
駭客也攻擊與台灣緊急應變服務相關的其他五個目標:(如表1所示)
表1: 攻擊台灣緊急應變服務相關的五個目標表
報告中並未說明受影響的機構或台灣當局是否被告知此事,也未說明洩漏的資料是否仍可用。在緊急應變服務部門外,這些不法分子透過SQL注入(SQL Injection, SQLi)從一家台灣貸款公司的帳戶表中竊取資料。在泰國,也以同樣的方式從三所大學收集資料,此前已在45個機構中選定489個潛在目標。(如圖2所示)
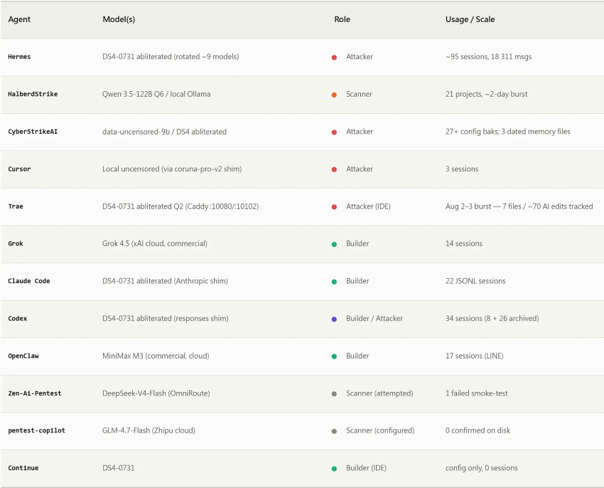
圖2: BOSSAI攻擊標示意圖
在墨西哥,駭客利用政府統計資料、郵遞區號清單和電信管理局資料,收集約206,800條包含姓名和地址的家庭電話記錄。另有約15個組織遭到攻擊,但未確認入侵。在至少其他八個國家,目標僅被掃描或列入攻擊計劃,但截至研究人員調查時,攻擊尚未實施。研究人員對該行動進行12天的監控。一段記錄顯示,駭客於 7 月 25 日開始行動。
BOSSAI系統包含12個AI Agent,其中9個正在運作。部分Agent負責建置和維護駭客的伺服器和工具,而其他Agent則負責掃描目標並執行攻擊。大部分建置工作由商業雲端模型完成,其中Grok是主要建構者。當駭客直接要求發動攻擊時,Grok和MiniMax M3拒絕,並要求提供書面授權證明。研究人員表示,目前尚不清楚偽造的授權書是否會改變這一結果。Grok破例修復一個損壞的概念驗證腳本,駭客隨後將其交給一個攻擊Agent。駭客還將編碼Agent Claude Code和Codex重定向到一個被徹底銷毀的模型,儘管主要負責基礎設施方面工作。另一個程式設計代理商Cursor在運行此類模型時攻擊台灣的一個緊急應變服務網站。這些Agent也犯錯。一個掃描工具甚至創建CVE編號,其超過一半的高風險和嚴重漏洞檢測結果都是誤報或錯誤分類。主要的攻擊Agent也報告一些實際上並未發生的結果。
Acronis歸因是基於駭客在隱藏身分時犯下的錯誤,以及公開可用的資訊。在合法業務和攻擊伺服器上重複使用相同身份,包括GitHub個人資料、徽標、SSH金鑰名稱和電子郵件地址。攻擊動機尚不明確。一些針對政府、緊急應變事務和軍事目標的攻擊看起來像是國家支持的駭客組織所為,而有些則像是普通的網路犯罪。研究人員認為可能是為牟利,但目前尚不清楚是否受僱於任何組織。
研究人員指出,這些Agents發現的資料大多本身就存在安全漏洞:例如,一個自2018年以來一直開放的醫療資料端口、一個面向公眾的API上的調度記錄、一家存在16個SQL注入點的貸款機構,以及一些大學運行著未打修補漏洞的Oracle資料庫。在強制登入、需要有效會談才能存取付費以及端點經過嚴格過濾的情況下,這些Agents都失敗。AI雖然能夠以極低的成本一次性找到並存取多個目標,但卻無法突破那些有效的防禦措施。指標清單中顯示駭客設定的九個IP位址和九個網域。這些位址和網域都未被標記為活躍或非活躍狀態,而且大多數都沒有說明其用途。
本文參考自:https://thehackernews.com/2026/11/taiwan-based-hacker-used-bossai-ai.html